Marko pracuje v malej marketingovej agentúre. V pondelok ráno ho zaujala reklama v Google: „AI asistent pre Google Ads – zdarma na 14 dní." Klikol, prečítal popis nástroja a keď prišla výzva „Prepojiť váš Google účet", poslúchol. Objavilo sa prihlasovacie okno, ktoré vyzeralo presne ako Google — lišta s adresou accounts.google.com, logo, pole pre heslo. Zadal údaje, potvrdil SMS kód. O hodinu sa nedostal do vlastného Google Ads účtu. Útočníci ho prebrali, pridali si administrátorský prístup a spustili falošné kampane za tisíce eur jeho klientov.
Čo sa skutočne stalo?
Tento scenár nie je vymyslený — je to zhrnutie skutočnej phishingovej kampane, ktorú v októbri 2026 zdokumentovali výskumníci zo spoločnosti Island. Útočníci vytvorili sieť falošných webstránok vydávajúcich sa za populárne AI nástroje: ChatGPT, Gemini, Claude a Perplexity. Cieľom sú predovšetkým ľudia spravujúci reklamné účty na Googli, Meta či TikToku — agentúry, freelanceri, mediálni nákupcovia.
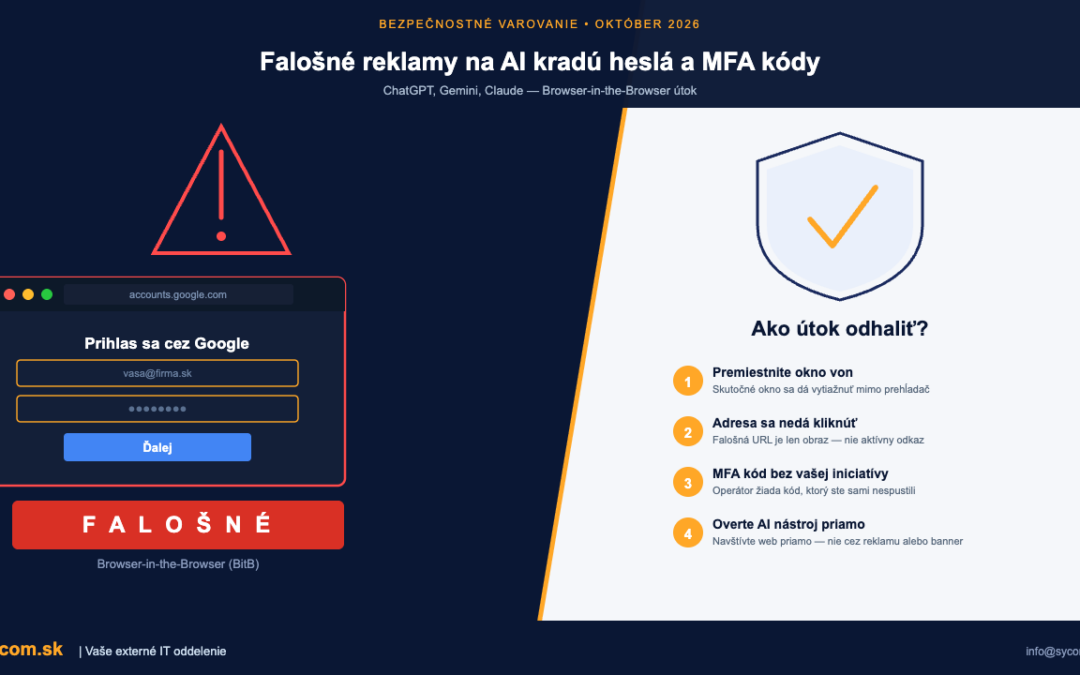
Kľúčová zbraň útočníkov je technika zvaná Browser-in-the-Browser (BitB). Nejde o vírus ani o stiahnutý súbor — len o vizuálnu imitáciu prihlasovacieho okna, ktorá je vkreslená priamo do webstránky. Okno má lištu s adresou, logo Googlu, reaguje na tmavý režim a prispôsobuje sa Windows aj macOS. Za klávesnicou sedí živý operátor, ktorý v reálnom čase kontroluje, čo zadávate — a môže žiadať heslo, SMS kód aj potvrdenie z autentifikátora.
Ako útok prebieha krok za krokom
- Reklama: Útočníci inzerujú na Googli alebo TikToku pod názvami ako „ChatGPT Ads Manager" alebo „Gemini Campaign Tool".
- Lákadlo: Profesionálny web sľubuje pomoc s reklamami, briefingy, analýzy výdavkov — zadarmo na skúšku.
- Falošný login: Klik na „Prepojiť Google účet" otvorí BitB okno imitujúce Google Sign-In — nie skutočné okno prehliadača.
- Krádež MFA: Po zadaní hesla systém žiada SMS kód alebo potvrdenie z autentifikátora. Operátor ho okamžite použije na skutočné prihlásenie.
- Prevzatie účtu: Útočníci pridajú vlastného administrátora a vy stratíte prístup.
Ako Browser-in-the-Browser okno odhaliť?
Existuje jeden jednoduchý a spoľahlivý test: skúste prihlasovacie okno presunúť myšou mimo plochy prehliadača. Skutočné pop-up okno môžete voľne ťahať — je to samostatné okno operačného systému. Falošné BitB okno je súčasť webstránky a „prilepí sa" na jej okraj. Ak ho nemôžete vytiahnuť von, okno je falošné.
Ďalšie znaky podvodného prihlásenia:
- Adresu v lište nemôžete kliknúť ani skopírovať — je to len zobrazený text.
- Web vás vyzve na prepojenie účtu hneď po príchode, bez akéhokoľvek onboardingu.
- Dostanete výzvu na zadanie MFA kódu, hoci ste sami nič nespustili.
- Prihlasovanie prebieha na neznámej doméne, nie priamo na stránke Googlu či Meta.
Čo robiť, ak ste sa prihlásili na podozrivom webe?
Konajte okamžite:
- Zmeňte heslo ku kompromitovanému účtu (Google, Meta, …).
- Skontrolujte administrátorov a prepojené aplikácie — hľadajte neznáme prístupy.
- Pozrite si históriu prihlásení a hľadajte neobvyklé časy alebo miesta.
- Informujte IT oddelenie alebo externého IT partnera — čím skôr, tým menšia škoda.
Pre firmy platí navyše: pravidelne auditujte, ktoré aplikácie tretích strán majú prístup k vašim reklamným a firemným účtom. Rušte prístupy, ktoré nepoznáte alebo dlho nepoužívate.
Máte otázky o bezpečnosti firemných účtov alebo chcete preveriť, či vaša firma nie je vystavená podobným rizikám? Napíšte nám na info@sycom.sk.