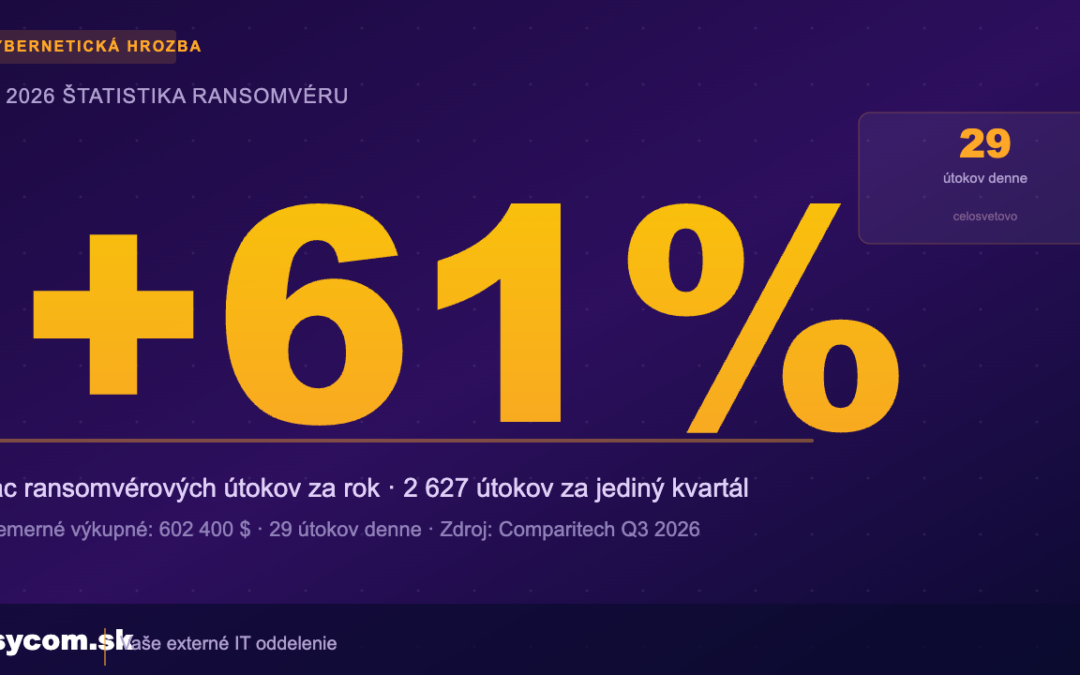
Utorok ráno, pol deviatej. Obchodný manažér spustí počítač — namiesto Windows len červená obrazovka s číslom bitcoinového účtu a sumou 180 000 eur. Presne takto začínajú stovky pracovných dní po celom svete každý týždeň. Len v treťom kvartáli 2026 zaznamenali analytici globálne rekordných 2 627 ransomvérových útokov — to je 29 útokov denne.
Čo hovorí správa Comparitech za Q3 2026?
Spoločnosť Comparitech, ktorá systematicky sleduje ransomvérové útoky po celom svete, zverejnila správu za tretí kvartál 2026. Čísla sú alarmujúce:
- 2 627 potvrdených útokov (júl–september 2026) — historicky najvyšší kvartálny počet
- +61 % medziročne v porovnaní s Q3 2025
- +27 % oproti Q2 2026 — rast pokračuje kvartál za kvartálom
- Priemerné výkupné: 602 400 dolárov (medián 150 000 $)
Pre porovnanie — ešte vlani v rovnakom období bolo útokov 1 636. Za jeden rok sa ich počet zvýšil o viac ako polovicu.
Prečo ransomvér rastie takým tempom?
Analytici ukazujú na niekoľko kľúčových faktorov. Ransomvér-ako-služba (Ransomware-as-a-Service) sa stal bežným obchodným modelom — skupiny ako Qilin (357 útokov za kvartál) alebo The Gentlemen (342 útokov) fungujú ako regulárne firmy s IT podporou a 24/7 helpdeskom pre obete, ktoré chcú zaplatiť. Navyše analytici upozorňujú, že AI útočníkom pomáha škálovať a automatizovať kampane — to, čo kedysi zvládol tím skúsených hackerov, dnes obstará skript poháňaný umelou inteligenciou.
Pribudla tiež takzvaná trojitá extorzia: útočníci nielen zašifrujú dáta a požadujú výkupné, ale hrozia aj zverejnením citlivých informácií o zákazníkoch — pričom zákazníkov kontaktujú priamo. Firma, ktorá zaplatila výkupné, sa môže ocitúť v situácii, že útočníci napriek tomu zverejnia dáta a poškodzujú jej reputáciu.
Kto je najviac ohrozený?
Najčastejším terčom zostávajú výrobné firmy (478 útokov za kvartál), technologické spoločnosti (+70 % oproti Q2) a finančný sektor (+72 %). Útočníci sa však dlhodobo zameriavajú práve na malé a stredné podniky. Majú cenné dáta (fakturácia, zákazníci, zmluvy), ale zvyčajne nemajú dedikovaný IT bezpečnostný tím. Zálohovanie, ak vôbec existuje, býva neaktuálne alebo na rovnakom fyzickom serveri — čo útočníci dobre vedia.
3 veci, ktoré môžete urobiť hneď dnes
1. Zálohovacia stratégia 3-2-1. Tri kópie dát, na dvoch rôznych médiách, z ktorých jedna je offline (alebo na izolovanom cloudovom účte). Zálohy trvalo pripojené k sieti útočníci zašifrujú spolu so zvyškom systémov.
2. Viacfaktorová autentifikácia (MFA) všade. Ak útočníci získajú heslo zamestnanca cez phishing, MFA im zamedzí prístup do Microsoft 365, VPN alebo účtovného softvéru. Podľa Microsoftu MFA zastaví viac ako 99 % automatizovaných útokov na účty.
3. Pravidelné vzdelávanie zamestnancov. Väčšina infekcií začína jediným kliknutím na infikovanú prílohu. Krátke, opakované školenie o phishingu výrazne znižuje riziko. Nestačí jedno školenie raz za rok — hrozby sa menia každý mesiac.
Ak si nie ste istí, v akom stave je vaša firma z pohľadu bezpečnosti, oplatí sa urobiť jednoduchý audit. Zistíte, čo vás ohrozuje a čo riešiť prioritne — skôr, než to zistia útočníci za vás.
Chcete vedieť, kde má vaša firma bezpečnostné medzery? Kontaktujte nás na info@sycom.sk — radi vám pomôžeme s auditom IT bezpečnosti, nastavením zálohovania, MFA aj školením zamestnancov.