Peter šéfuje malej účtovníckej firme v Bratislave. V piatok večer odišiel posledný zamestnanec, zamkol kanceláriu a v pondelok ráno zistil, že všetky súbory sú zašifrované. Žiadny hacker nesedel za klávesnicou. Útok bol plne automatický — riadil ho umelý inteligentný systém, ktorý pracoval celý víkend bez prestávky.
Tento scenár už nie je fikcia. Podľa Microsoft Digital Defense Report 2026, uverejneného 2. októbra 2026, autonómny ransomvér — malvér riadený umelou inteligenciou bez ľudského operátora — úspešne napadol skutočné organizácie.
Čo odhalila správa Microsoftu
Každý rok Microsoft vydáva správu o stave kybernetickej bezpečnosti. Tohtoročná správa prináša niekoľko alarmujúcich čísel:
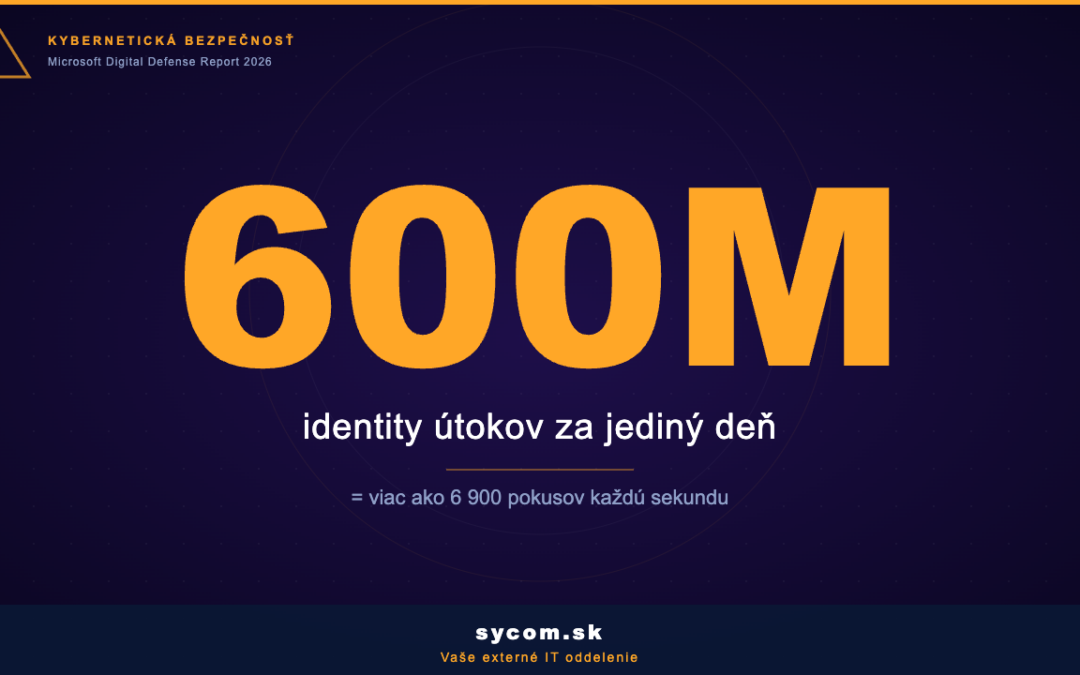
- 600 miliónov identity útokov denne — pokusy o prelomenie firemných a osobných účtov. To je viac ako 6 900 pokusov každú sekundu.
- Čas útoku sa skrátil z hodín na minúty — AI automatizuje kroky, ktoré predtým vyžadovali skúsenosť hackera s hodinami voľného času.
- Autonómny ransomvér — prvý ransomvér riadený AI bez ľudského operátora preukázateľne napadol skutočné organizácie.
Inymi slovami: útočníci si najali AI ako pracovníka, ktorý nepotrebuje spánok, mzdu ani dovolenku.
Prečo je to dôležité aj pre vás
Doteraz platila neoficiálna ochrana pre malé firmy: hackeri sa zamerali na veľké korporcie, pretože investícia ich času a úsilia nebola u malých firiem oplatná. AI toto pravidlo ruší. Automatizovaný útok sa škáluje rovnako ľahko na 1 firmu aj na 10 000 firiem súčasne. Malá firma s 15 zamestnancami je pre autonómny ransomvér rovnako dostupný cieľ ako národná korporácia.
Navyše, AI útočníci sú rýchlejší. Tradičné bezpečnostné nástroje sú navrhnuté na to, aby zachytili útok, kým hacker robí ďalší krok — čo mu historicky trvalo hodiny. Keď AI skráti tento čas na minúty, mnohé klasické ochranné systémy nestíhajú reagovať.
Tri veci, ktoré môžete urobiť hneď
1. Dvojfaktorové overenie (MFA) všade, kde to ide. Správa Microsoftu potvrdzuje, že prevážná väčšina napadnutých účtov nemala zapnuté MFA. Heslo samo o sebe nestačí — útočník ho môže uhádnuť, ukradnúť alebo kúpiť na temnom webe. MFA pridáva druhú vrstvu: aj keď heslo unikne, bez vášho telefónu sa útočník neprihlási.
2. Zálohy na mieste, kde na ne ransomvér nedosiahne. Autonómny ransomvér hľadá a šifruje nielen súbory na PC, ale aj zálohy pripojené k sieti. Zálohu na externý disk, ktorý nie je neustále pripojený, alebo do cloudu s verzovaním (napríklad OneDrive alebo Backblaze), ransomvér nezašifruje.
3. Aktualizácie bez výnimiek. AI ransomvér automaticky skenuje systémy na known vulnerabilities — teda na chyby, pre ktoré záplata existuje, ale nie je nainštalovaná. Pravidelný update Windows, Office a všetkého ostatného softvru je stále najlacnejšia obrana.
Záver: rýchlosť je nová zbraň útočníkov
Microsoft Digital Defense Report 2026 hovorí jasnou rečou: hranica medzi „veľkými firmami, na ktoré útočia hackeri“ a „bežnými firmami, ktoré sú v bezpečí“ sa stráca. Autonómny ransomvér nerozlišuje podľa veľkosti — útočí tam, kde nájde slabé miesto.
Dobrou správou je, že základné opatrenia — MFA, zálohy, aktualizácie — stále fungujú. Zlou správou je, že na ich zavedení stále menej ľudí čaká na vhodný čas. Ak chcete vedieť, ako ste na tom vaša firma, napíšte nám na info@sycom.sk — radi spravíme bezplatnú konzultáciu.